
7 Billion Passkeys and Counting: The Next Chapter of Passwordless Authentication | FIDO Alliance
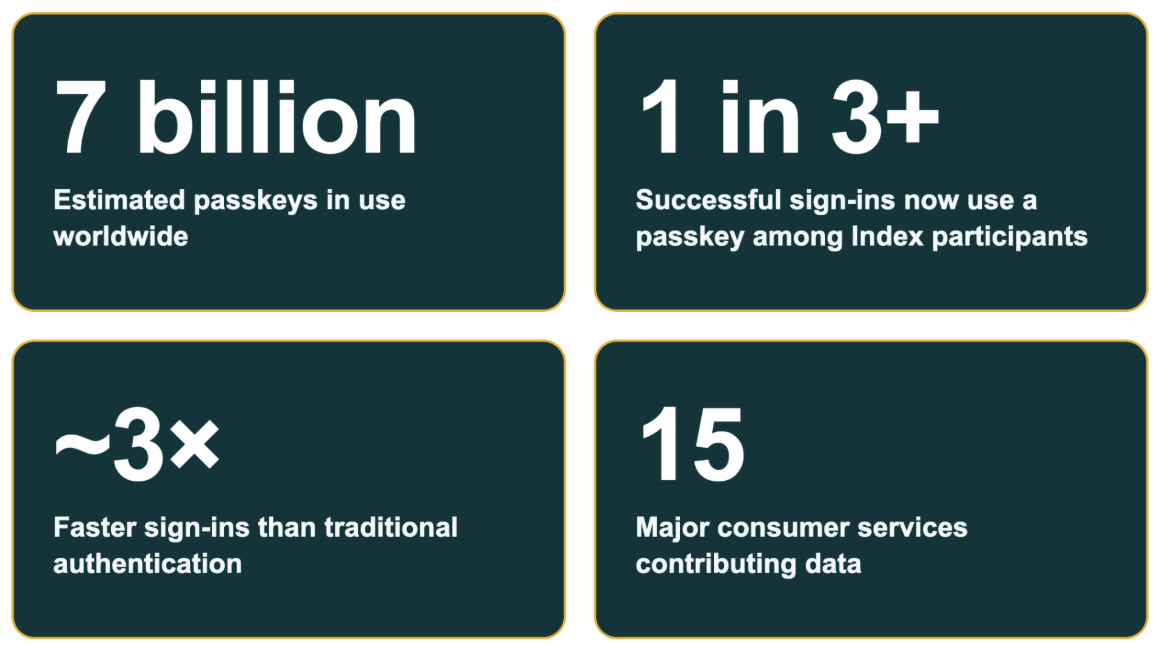
Passkeys have reached a new milestone, FIDO now estimates that 7 billion passkeys are in use worldwide. And new data suggests something even more important is

ログインのとき、SMSで届いた数字の認証コードを入れることがあります。
Microsoftの分析では、偽サイトを作る道具一式の1つが、コードまで犯人へ届ける作りでした。
警察庁が勧めるパスキーなら、偽サイトに誘い込まれても、なぜログインを盗まれないのでしょうか。
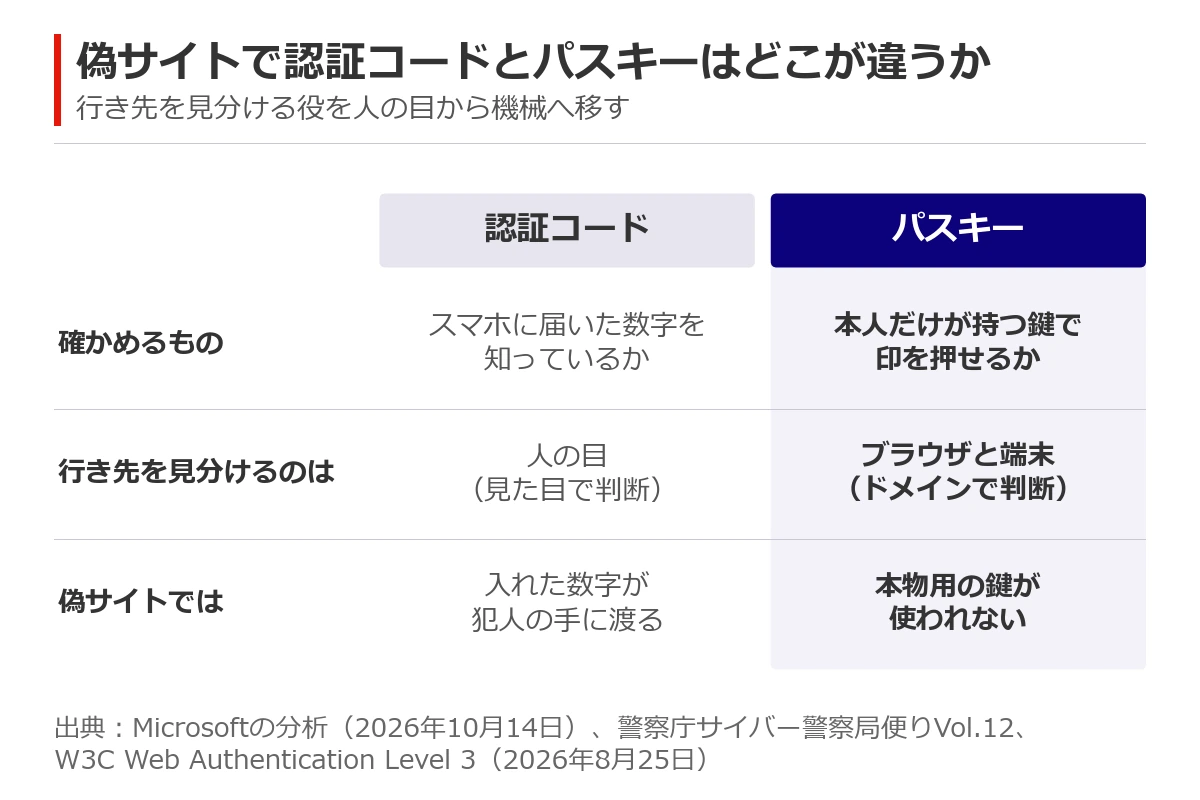
認証コードは持ち主の確認に使う
パスワードのほかに、スマホへコードが届くことがあるわよね。あれは何をしているの?
パスワードは、本人だけが知っているはずの文字の並びだよね。でも一度漏れると、誰でも打ち込めちゃうんだ。
そこで多くのサイトやアプリは、登録した電話へ認証コードも送る。正しく入れられたら、その電話を持っている人だと分かるよ。
それなら、パスワードより頼れそうね。
パスワードだけよりはね。たとえるなら、パスワードは合鍵で、コードは1回だけ使える入場券かな。合鍵だけでは入れないってこと。
入力をその場で犯人へ送る偽サイトがある
偽サイトにコードを入れてしまったら、どうなるの?
Microsoftの脅威分析チームは、偽サイトを作る道具一式を分解して調べたんだ。そのうちの1つは、被害者が認証コードやカード番号を打ち込むたびに、運営する側へ自動で知らせが届く作りだったよ。
たとえるなら、偽の窓口だね。書類に1つ書くたびに、奥にいる犯人へ書いた中身が回っていくんだ。
書いた中身が回されていくのね。
それだけじゃないんだ。運営する側が被害者ごとの進み具合を見ながら、次にどの画面を見せるかを手で切り替えられるようになっていたよ。
届いた認証コードを、犯人は本人のふりをしてサイトに入るのに使えるんだ。
コードまで犯人の手に渡るのね。
ただ、窓口のたとえは、全部の偽サイトの話じゃないよ。調べた道具の1つの話なんだ。
詐欺メッセージは部品を買って組み立てる:Microsoftが警察庁と追った闇市場
スマホに「お荷物をお届けできませんでした」というメッセージが届くことがあります。本物の通知に見えても、詐欺のことがあります。リンクを押させて、個人情報を入力させたり、お金を払わせたりするのがねらいです。名目は荷物のほかに […]

認証コードには行き先が書かれていない
本物のサイトに入れても、偽サイトに入れても、同じコードなの?
そうなんだ。認証コードの数字には、どのサイトで入力されたかという印が付いていないよ。
だから偽サイト経由で渡った数字でも、本物のサイトに入れられたら区別がつかない。
たとえるなら、行き先が書いていない切符だね。どこの改札に入れても、同じように見えるんだ。
だったら、人が見分けるしかないのね。
そう。でも偽サイトは、銀行や役所の画面をまねて作られているんだ。人の目で見抜くことは、難しいよ。
警察庁は、10月のサイバー警察局便りで、利用者に「パスキーその他多要素認証を活用する」よう呼びかけたよ。
多要素認証って、何なの?
多要素認証は、玄関に鍵と暗証番号の両方が要るような、2種類以上の手がかりで確かめるやり方だよ。知っていることや持っている物が、その手がかりになるんだ。
SMSのコードを足す方法もその仲間。でも警察庁が、その中で名前を出しているのはパスキーなんだ。パスワードを使わない方式のことだよ。
Microsoftも、ログインの守りの第一歩として、パスワードを使わない方式のパスキーと、多要素認証を挙げたよ。
パスワードなしなんて、想像できないわ。
パスキーの鍵は作ったサイトの名前を覚えている
想像しにくいよね。パスワードの代わりに、スマホなどの中で作る2つ1組の鍵でサイトに入る方式だよ。鍵って呼ばれるけど、働きは印鑑に近いんだ。
警察庁は、本人だけが持つ鍵を印鑑に、サービスに預ける鍵を印影にたとえているんだ。印影は、印鑑を紙に押した跡のことだね。
本人だけが持つ鍵は、スマホなどの安全な場所にしまわれて、サービスへは送られないんだ。
印影のほうだけを、サービスに預けるのね。
使うたびに、相手のサイトが文字列を送ってくる。顔や指紋で確かめたうえで、スマホが印を押して返すんだ。
ここで大事なのが、サイトの名前なんだ。
サイトの名前?
ドメインは、microsoft.comみたいな、サイトを示す文字列のことだよ。家でいえば、住所にあたる名前だね。
鍵は作るときに、このドメインと結び付けられるんだ。ウェブの標準を決めているW3Cのルールでは、登録したときと同じドメインの相手にしか使えないよ。
鍵が住所を覚えているみたいね。
そんな感じだよ。ただ、このたとえには違う点もあるんだ。
実際の印鑑は誰が押しても同じ跡になるよね。警察庁の説明だと、パスキーは顔や指紋で確かめてから押すところが違うよ。
偽サイトのドメインでは本物用の鍵が使われない
偽サイトで鍵を使おうとしたら、どうなるの?
鍵を使う場面では、ブラウザが開いているページのドメインを、鍵をしまっている端末へ伝えるんだ。端末は、そのドメインが鍵を作ったときのものと完全に一致するかを確かめるよ。
たとえるなら、ビルの受付で、鍵に刻まれた会社名と、訪問先の会社名を照らし合わせるようなものだね。合わなければ、扉は開かないんだ。
てっきり、そっくりな偽サイトなら通るのかと思ったわ。
偽サイトがどれほどそっくりでも、ドメインは本物とは別だよ。本物のドメインだと言い張っても、ブラウザは開いているページと照らして、合わなければ断るよ。
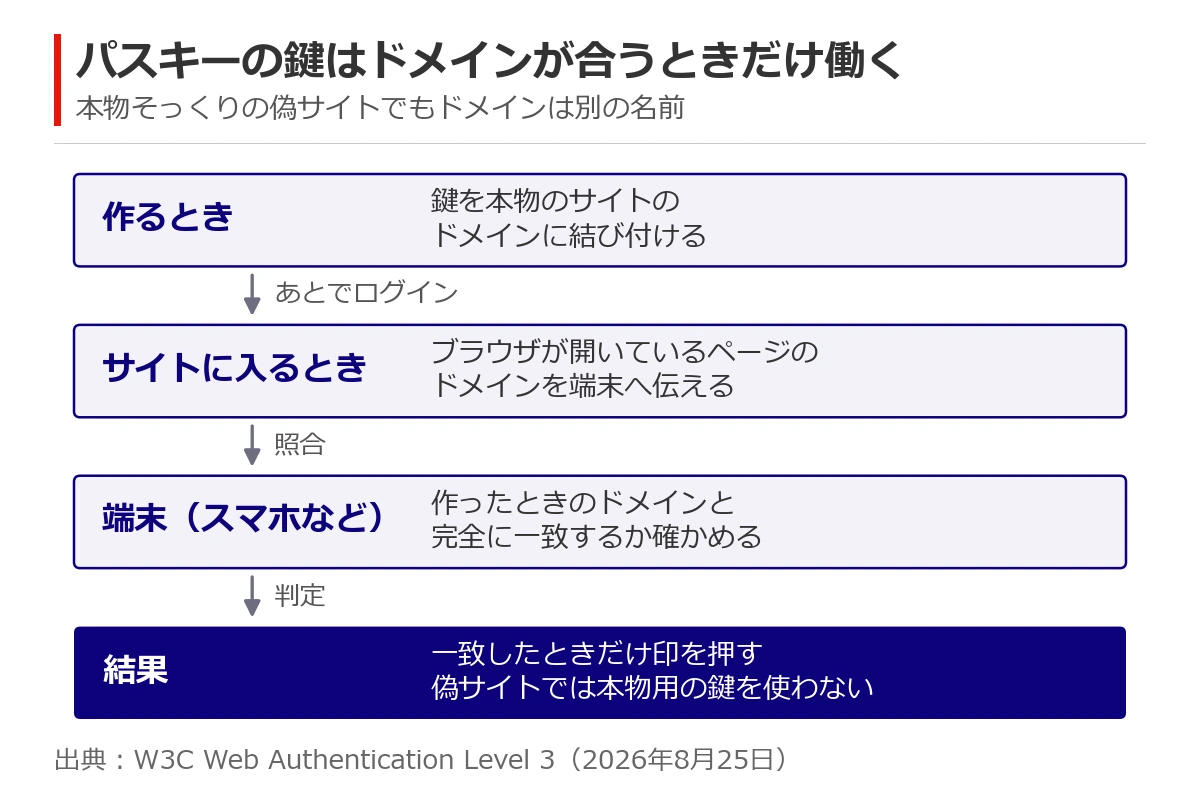
つまりパスキーは、行き先を見分ける役を、人の目からブラウザと端末に移したんだ。警察庁の9月の便りも、導入の利点に「偽サイトでは認証できない」ことを挙げているよ。
ただ、受付は1人だけど、実際はブラウザと端末の二者が一緒に確かめているよ。
パスキーの守りはログインの場面に限る
それなら、パスキーにすればもう安心ね。
そうとは限らないんだ。パスキーが守る範囲は、サイトに入るときの確認までだよ。偽サイトにカード番号を自分で打ち込めば、その番号が相手に届く点は変わらない。
それに、パスキーを登録しても、パスワードが消えるとは限らないんだ。W3Cのルールも、パスワードをなくすよう利用者に勧めるかどうかを、サービスの判断にしているよ。
パスワードでも入れる設定のままなら、偽サイトで打ち込めば、これまでどおり盗まれてしまう。
じゃあ、残っているパスワードが穴になるのね。
そう。たとえるなら、玄関の鍵だけ丈夫にしても、裏口が開いていたら入られるよね。この話の裏口は、残したパスワードだよ。
パスキーは、どれくらい使われているの?
業界団体のFIDOアライアンスは2026年10月15日、世界で使われているパスキーを約70億個と見積もったよ。
70億個も、すごい数ね。
ただ、人数じゃなくて鍵の数なんだ。1人がサイトごとに別の鍵を持つからね。
同じ日に出した15社の調査でも、偽サイトの被害を数えている会社はどこも、導入後に成功した攻撃が減ったと答えているよ。
まとめ
- Microsoftが調べた偽サイトの道具一式の1つは、認証コードまで入力したその場で犯人へ届ける作りだった
- 認証コードには行き先の印がなく、どこに入れるかを見分けるのは人の目だった
- パスキーの鍵は、作ったときのサイトのドメインに結び付けられる
- 偽サイトのドメインでは、端末が本物用の鍵で印を押さない
- パスキーの守りはサイトに入る場面までで、残したパスワードや自分で入力したカード番号は守れない
認証コードの守りは、正しいサイトに入力するという人の判断の上に立っていました。
パスキーはその判断を、開いているドメインと鍵に結び付けたドメインの照合に置き換えました。
だから偽サイトでは本物用の鍵が働きません。ただし照合が守るのはサイトに入る場面だけで、ほかの入り口が残っていれば、そこは抜け道のままです。
この記事の内容は、Microsoftが2026年10月14日に公開した発表と、同じ日の脅威分析チームの報告によります。
パスキーの仕組みはW3Cの仕様と、警察庁のサイバー警察局便りVol.12とVol.20によります。
利用の広がりは、FIDOアライアンスの2026年10月15日の発表から取りました。