

Disrupting the service economy behind transnational cybercrime operations - Microsoft On the Issues
Microsoft and Health-ISAC are disrupting YAM Store, CoGUI and Iron Man, services that enabled more than one billion malicious messages targeting organizations w…

スマホに「お荷物をお届けできませんでした」というメッセージが届くことがあります。
本物の通知に見えても、詐欺のことがあります。リンクを押させて、個人情報を入力させたり、お金を払わせたりするのがねらいです。
名目は荷物のほかにも、通行料金の未払い、銀行口座の確認、税金の支払い期限切れなどさまざまです。
怪しいと思って送り元をブロックしても、しばらくすると似た文面がまた届きます。
Microsoftは2026年10月14日、こうした詐欺メッセージを支える3つのサービスを解体し始めたと発表しました。3つとは、YAM Store、CoGUI、Iron Manです。
調べのきっかけは、日本の人を狙う詐欺メッセージについて、警察庁から寄せられた情報でした。
では、詐欺メッセージは1通ブロックしても、なぜ次々に届くのでしょうか。
そもそもドメインはネットの電話帳で引く名前
ドメインって、よく聞くけど何なの?
ウェブサイトに付いている「microsoft.com」みたいな名前を、ドメインって呼ぶんだ。でも、実際にサイトを動かしているコンピューターを見分ける目印は、文字じゃなくて数字の番号なんだよ。
名前と数字は、どうやって結びつくの?
DNSっていう仕組みが、ドメインを番号に置き換えるんだ。たとえるならDNSはネットの電話帳で、ドメインを引くと、つなぐ先の番号が返ってくるってわけ。
サイトを見る人が知っているのはドメインだけ。だからDNSの行が書き換われば、同じドメインでも別のコンピューターへつながるんだ。
このあと出てくる差し押さえも、この行の書き換えを使う方法だよ。
詐欺の送り手は部品を店で買って組み立てる
本物の会社や役所を装って偽のサイトへ誘い、パスワードや支払いの情報を入力させる手口をフィッシングっていうんだ。
犯人がそれぞれ、自分で偽サイトを作っているの?
Microsoftと警察庁は当初、ばらばらに動くフィッシングの攻撃に行き当たると考えてた。でも行き着いた先は、詐欺に使う品を売り買いする市場だったんだ。
売り物は、サイトを置く場所や、偽のサイトと偽の身元を作る道具などだよ。
どんなお店があったのかしら。
調べの中で何度も出てきた店が、YAM Store。通販サイトみたいな作りで、買い手は品物を選んで、値段を比べて買えたんだ。
品物は、不正に手に入れたMicrosoftやGoogleのアカウントや、パスワードを盗む出来合いの道具などだよ。
偽サイトの型(そのまま使える偽サイトやメッセージのひな形)は、CoGUIとIron Manが売ってた。
CoGUIは、銀行や役所などを装う出来合いの偽サイトとメッセージを渡すんだ。買った側は、自分で作らずにページを出せる仕組みだよ。
2026年の半ばからは、Iron ManがCoGUIに取って代わりつつあった。Iron Manが用意した型は2,300種類を超えてたんだ。
銀行や小売店、医療機関、交通を管理する役所、警察などを装ってたんだよ。
型に名前がある銀行は、システムを破られたっていうこと?
それだけでは、そうとは言えないんだ。型に組織の名前があっても、その組織のシステムが破られたことを示すものではない、とMicrosoftは断ってるよ。
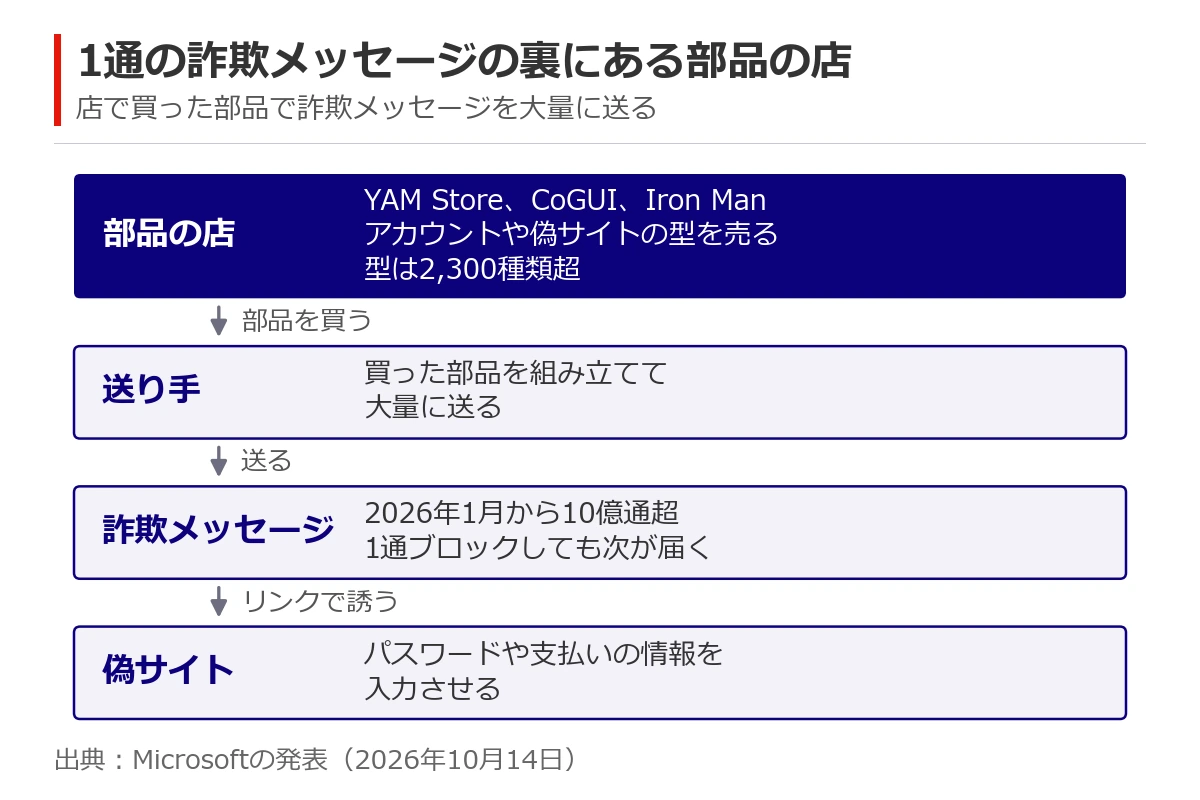
部品を買い足せるので1通止めても次が届く
どのくらい送られていたの?
2026年1月から、3つのサービスを通じて送られた悪意あるメッセージは10億通を超えたんだ。送り手は型を選んで、店で買った品と組み合わせれば、本物そっくりの詐欺メッセージを大量に送れるんだよ。
でも、ブロックしても次々に届くのはどうして?
受け取った人が1つの送り元を断っても、そこからの詐欺メッセージが止まるだけなんだ。送り手の手元には型が何千種類もあって、アカウントなどの部品も店で買い足せるからね。
Microsoftの脅威分析チームは、出来合いの道具が詐欺を始める壁を下げたと分析してる。その結果、腕の劣る犯罪者でも、多くの組織を大規模に狙えるようになったとしてるよ。
MicrosoftとHealth-ISACは店のドメインを差し押さえた
お店のほうに、手は打てないの?
そこでMicrosoftとHealth-ISACは、アメリカの裁判所の命令を得たんだ。Health-ISACは医療分野の非営利団体で、今回は医療機関への影響を調べたよ。
そのうえで、3つを支えていたドメインを差し押さえて、つながる先を変えたんだ。
たとえで言えば、DNSの中の店の行を書き換えて、犯人のコンピューターの番号が返らないようにしたってこと。そのドメインを引いても、もう犯人のサイトにはつながらないんだ。
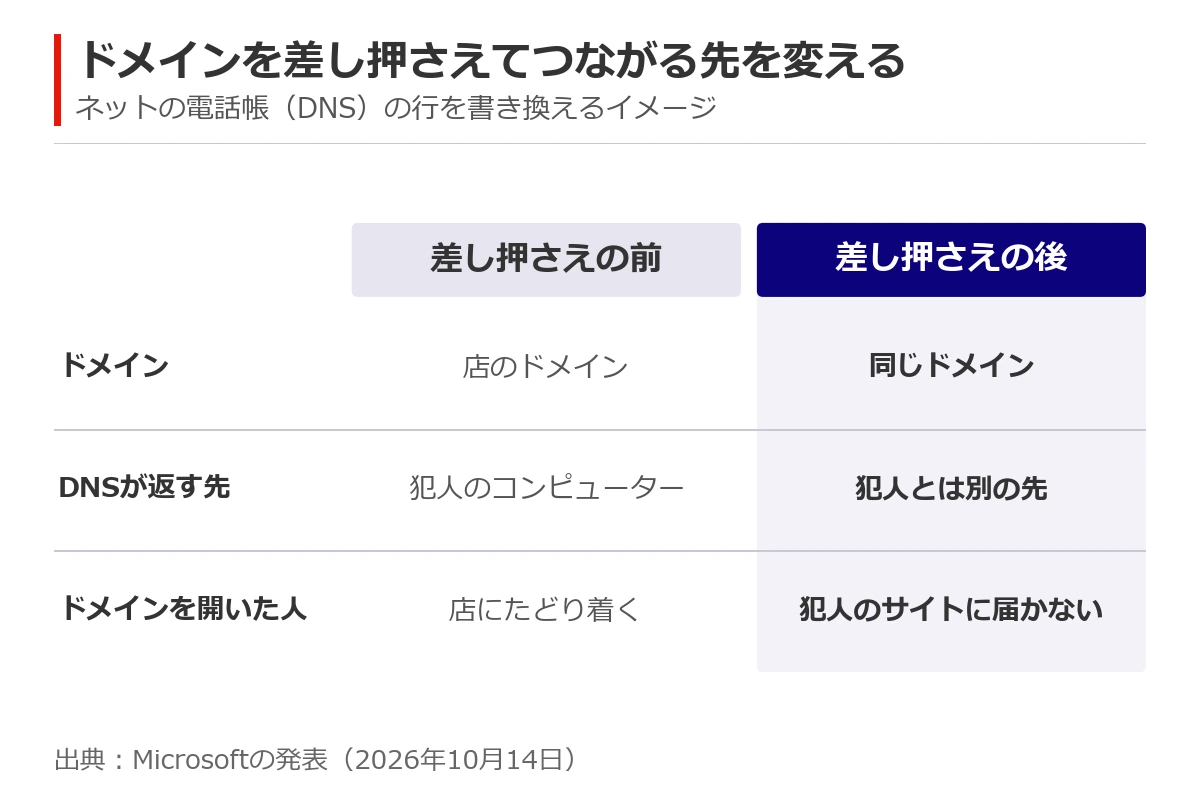
3つの店は大きな犯罪の網の一部にすぎない
これで、詐欺メッセージはなくなるの?
Microsoftによれば、YAM StoreもCoGUIもIron Manも、大きな犯罪の網の一部にすぎないんだ。それでも3つを断てば、犯罪者は頼りにしてきた置き場所や型を手に入れにくくなる、とMicrosoftは見てるよ。
受け取る側に、できることはあるのかしら。
脅威分析チームの勧めは、メッセージのリンクから開かずに、自分で知っている窓口から確かめることだよ。
まとめ
- 詐欺メッセージの送り手は、偽サイトの型やアカウントを店で買って組み立てている
- Iron Manには、銀行や役所などを装う型が2,300種類を超えて用意されていた
- 2026年1月から、3つのサービスを通じて10億通を超える詐欺メッセージが送られた
- 替えの部品が店にあるので、1通をブロックしても次が届く
- MicrosoftとHealth-ISACは裁判所の命令を得て、店を支えるドメインを差し押さえ、つながる先を変えた
受け手のブロックは、届いた詐欺メッセージを1通ずつ断る守りです。
これに対してドメインの差し押さえは、つなぐ先を決めるDNSの側に手を打ちます。今回の解体は、詐欺メッセージを1通ずつではなく、部品を配る店のドメインから押さえにいきました。
この記事の内容と数字は、Microsoftが2026年10月14日に公開した発表と、その日本語の抄訳によります。手口の分析は、同じ日に公開された脅威分析チームの報告から取りました。