

警察庁が2026年9月に公表した統計によると、同じ年の1〜6月に警察へ報告されたランサムウェアの被害は123件でした。半期ごとの集計を始めた2020年下半期以降で最多です。
ランサムウェアにファイルを使えなくされて工場が止まっても、バックアップから元に戻せば済むはずです。それなのに、バックアップを取っていながら戻せなかった企業や団体が多いのはなぜでしょうか。
ランサムウェアはデータを人質に取る
ランサムウェアって、何をするものなの?
会社のパソコンなどにあるデータを暗号化して、使えなくする不正なプログラムだよ。
暗号化って言葉が、ちょっと難しいわ。
決まった鍵がないと読めない形に、中身を変えることだよ。
たとえるなら、書類を金庫に入れて鍵をかけるようなものなんだ。本物の金庫と違って、暗号化では書類の中身そのものが読めない形に変わるよ。
犯人は、元に戻す鍵と引きかえに、お金を求めてくるんだ。
最近は、暗号化に加えてデータを盗み出し、払わなければ公開すると脅す手口が多くを占めてるよ。
ところで、製造業の話もしておくね。10月19日に、セキュリティ会社トレンドマイクロの社長が語ったんだ。
生産や製造が止まると大きな被害が出る製造業は、攻撃する側にとって稼ぐチャンスが多い、って。
工場は止まると困るから、攻撃する側から見るとチャンスなのね。
そこで備えになるのがバックアップで、データの写しをもう1つ作っておくことだよ。元のファイルが使えなくなっても、写しがあればそこから戻せるんだ。
バックアップを取っていても多くは戻せなかった
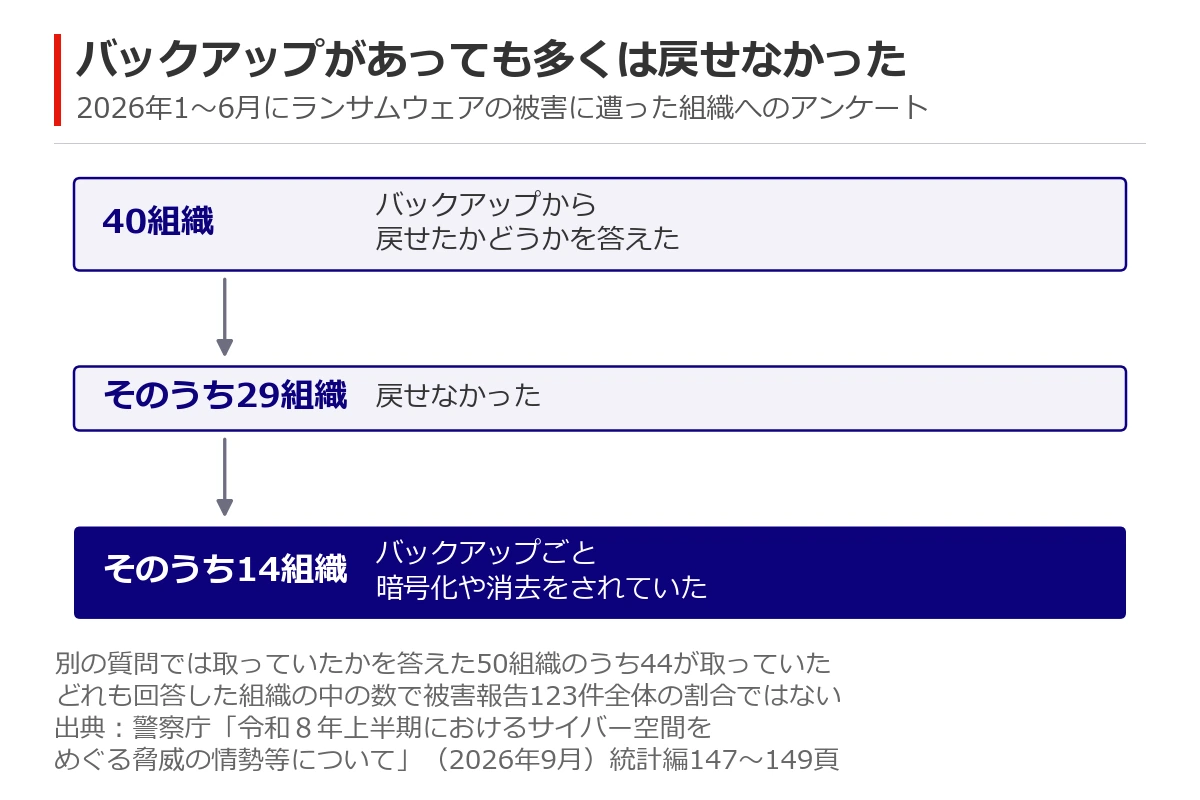
警察庁が被害に遭った企業や団体へのアンケートで、バックアップの状況も集計してるんだ。取っていたかどうかを答えた50組織のうち、44は取っていたんだよ。
ほとんどが取っていたのね。
ところが、バックアップから戻せたかどうかを答えた40組織のうち、29は戻せていないんだ。
その40は、さっきの44のうちの40なの?
そこは、資料に書かれていないんだ。この40は、44の内訳として数えた数じゃなくて、バックアップから戻した結果を聞く、別の質問に答えた組織の数だよ。
戻せなかった29組織は、どんな理由だったの?
いちばん多かったのは、バックアップそのものが暗号化されたり消されたりしていたことで、29のうち14だったんだ。
29のうち14が、写しごと壊されていたのね。
うん。ただ、どれもアンケートの回答の中の数で、報告123件全体の割合じゃないんだ。
学校のアンケートで、答えた人の中の割合が全校の割合と同じとは限らないのと同じ話だよ。
犯人は暗号化の前にバックアップを探す
犯人は、入り込んだらすぐ暗号化を始めるんだと思ってたわ。
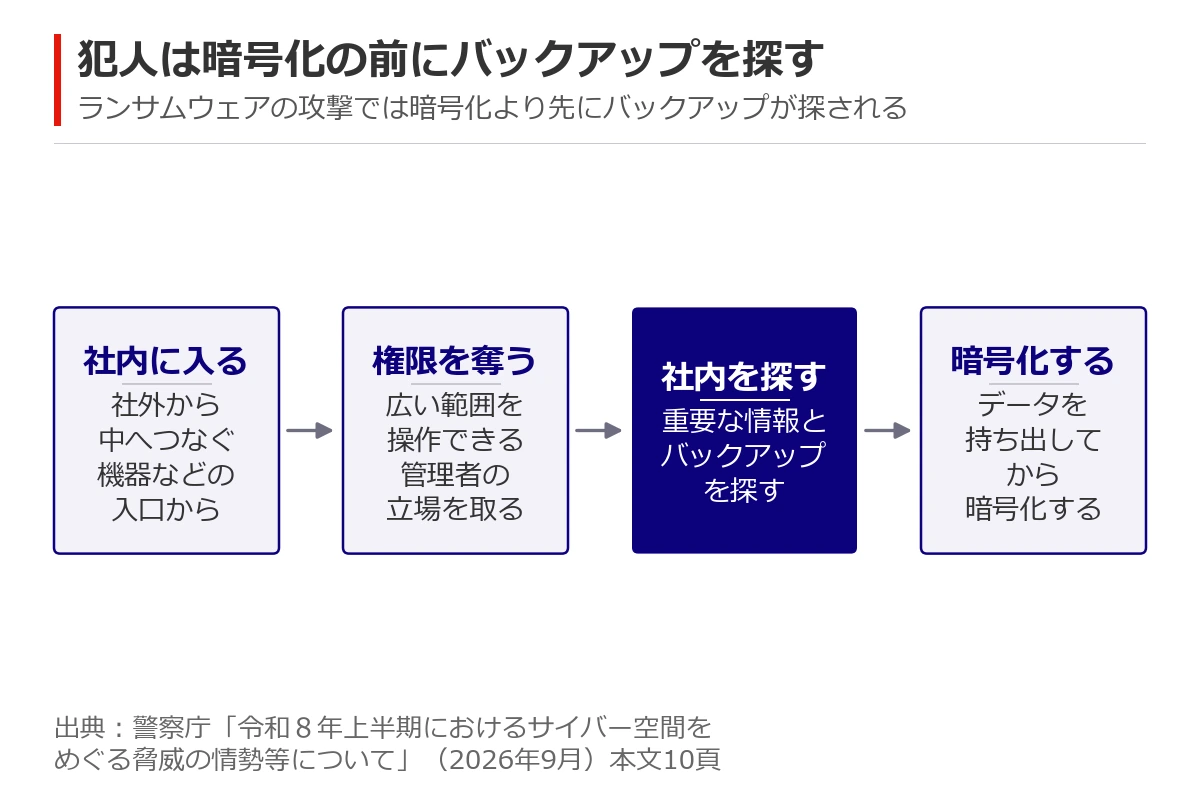
警察庁の資料によると、ランサムウェアの犯人は、社外から中へつなぐ機器などの入口から入り込むんだ。でも、すぐには暗号化しないよ。
社内の広い範囲を操作できる管理者の権限を奪って、守りのソフトを止めようとしながら、中を探し回るんだ。
探し回るって、何を探すの?
探す対象には、重要な情報と並んでバックアップが挙げられてるよ。
たとえるなら、空き巣が盗む前に、家の中を下見して回るようなものなんだ。犯人は下見のあと、データを外へ持ち出してから暗号化を始めるよ。
つながったままのバックアップは一緒に壊されやすい
バックアップが探されると、どうなるの?
管理者の権限を奪われると、いつでも書き込める写しは、ふつうのファイルと同じく書きかえが可能なんだ。
つまり、ふだんの社内のネットワークにつながったままの写しのことだよ。ネットワークは、社内のパソコンや機械がケーブルや無線でつながって、情報をやり取りできる状態のことなんだ。
書きかえられたら、元の本体と一緒に壊されちゃうってこと?
そうなんだ。
写しも、元のファイルとまとめて暗号化されたり消されたりすることがあるよ。警察庁も、バックアップまで暗号化された事例が多数あると注意をうながしてるんだ。
イメージがわかないわ。
たとえるなら、財布と同じかばんに予備のお金を入れておくようなものだよ。かばんごと取られれば、予備のお金も残らないよね。
実際は、取られるのではなく中身が書きかえられるんだけどね。
スマホの写真の同期はバックアップとは違う
もうひとつ、スマホの写真をクラウドへ自動で同期する仕組みは、バックアップに見えて、じつは違うんだ。
それも、バックアップだと思ってたわ。
同期は、手元とクラウドを同じ状態に保つための仕組みなんだ。だから手元で写真を消すと、クラウドの写真も消えるよ。
たとえるなら、ふたりで同じノートを共有していて、片方が消すともう片方も消えるようなものだよ。ただ、ランサムウェアでは、消すのではなく暗号化で読めなくされる違いはあるけどね。
バックアップを壊させない3つの残し方
どうすれば、バックアップを壊されずに済むの?
3つあるよ。1つ目は、バックアップをネットワークから切り離して保管することなんだ。
切り離すって、ちょっとピンとこないわ。
写しを入れた記録装置を、ふだんのネットワークにつながない状態にしておくんだよ。
さっきのたとえなら、予備のお金をかばんに入れず、持ち歩かない所にしまっておくようなものだね。
2つ目は、一度書きこんだら、後から書きかえにくい形で残すことだよ。情報処理推進機構(IPA)は、一度だけ書きこめて何度でも読める「WORM」という機能などを、その方法に挙げてるんだ。
書きかえにくい形って、どんなものなの?
一般的なたとえなら、鉛筆ではなく消せないペンで書いておくようなものだよ。
ただ、本当にどこまで破られにくいかは、IPAの資料に書かれていないよ。消せないペンほど絶対じゃないんだ。
絶対じゃないところは、覚えておかないといけないわね。
3つ目は、取った時点ごとに写しを分けて、古い写しを新しい写しで上書きせずに残すことだよ。入り込まれた後の写しは、IPAが言う「汚染」の可能性があって、復旧に使えないんだ。
一方、入り込まれる前の時点の写しは安全だと、IPAは書いてるよ。
つまり、いちばん新しい写しほど、入り込まれたあとのものかもしれないのね。
そうなんだ。たとえるなら、ゲームのセーブデータだよ。1つの枠に上書きし続けると、きれいだった頃のものまで消えちゃうでしょ。
日ごとに別のスロットへ残せば前の日に戻れるけど、どの日までが無事かは見きわめてから使う必要があるよ。
3つそろえれば、これで全部解決ね。
そこまでは言えないんだ。バックアップで取り戻せるのは、使えなくされた中身までだよ。盗まれたものを公開されることは、写しがあっても防げないよ。
まとめ
- 警察庁によると2026年1〜6月のランサムウェアの被害報告は123件で、半期として最多
- 戻せたかどうかを答えた40組織のうち29組織が、バックアップから戻せなかった
- そのうち14組織は、バックアップごと暗号化や消去をされていた
- ランサムウェアの犯人は暗号化の前に社内を探し回り、重要な情報とともにバックアップを探す
- 切り離して保管する、書きかえにくい形にする、時点を分けて残す、の3つが守りになる
3つの残し方は、攻撃の流れの別々の段で写しを守ります。
切り離しは、社内を探し回る段で、写しに手が届かないようにします。書きかえにくい形は、写しが見つかったあとの暗号化や消去に耐えるためのものです。
時点を分けて残すのは、入り込まれた後の写しに汚染の可能性があっても、その前の写しまで戻れるようにするためです。
この記事の数字は、警察庁が2026年9月10日に公表した2026年1〜6月の統計からとりました。資料は「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」です。
守り方は、警察庁の「ランサムウェア被害防止対策」と、IPAの「ランサムウェア被害から学ぶ教訓集」によります。トレンドマイクロの社長の発言は、ロイターの記事(2026年10月19日)で確かめました。