
PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
情報処理推進機構(IPA)の「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」に関する情報です。
10月21日の夜から22日の朝にかけて、国内のレンタルサーバーやウェブサービスが慌ただしく動きました。サービスを一時止めたり、急いで直したりしたのです。
原因は、ウェブサイトを動かす言語PHPに見つかった、深刻度の高い脆弱性(セキュリティの弱点)です。悪用されると、ログインしていない外部の人に、サイトの側でプログラムを動かされるおそれがありました。
高市早苗首相も本人のXアカウントで、その夜のうちの対応を呼びかけています。
1つの弱点で、なぜこれほど多くのサイトが一斉に対応に追われたのでしょうか。
PHPはサーバーの上で動く
PHPって、名前は聞いたことあるけど、何なの?
ウェブサイトを作るためのプログラムの言語なんだ。公式サイトは自分たちのことを「特にウェブ開発に向いた、広く使われる言語」と紹介してるよ。
わたしのスマホの中で動いているの?
ううん、動いてるのは見に行った先のほう。サイトのサーバー(ページを送り返すコンピューター)の上で、PHPが動くんだ。
そこで、表示する中身を組み立てるんだ。
ブログを作るWordPressも、ウィキペディアの土台のMediaWikiも、PHPで作られてるよ。
どれくらい使われているのかしら。
調査会社W3Techsによると、2026年10月22日の時点で69.3%。これはサーバー側の言語が分かったサイトのうちの割合なんだ。
全部のウェブの7割、ではないところに気をつけてね。
PHPの脆弱性はアプリでなく本体にあった
今回は、どんな弱点が見つかったの?
見つかった脆弱性は2つ。深刻度はどちらも、10点満点で9.2の「緊急」なんだ。
悪用されると、ログインしていない外の人に、サーバーでプログラムを動かされるおそれがあるよ。
WordPressみたいな、サイトを作る仕組みに穴があったの?
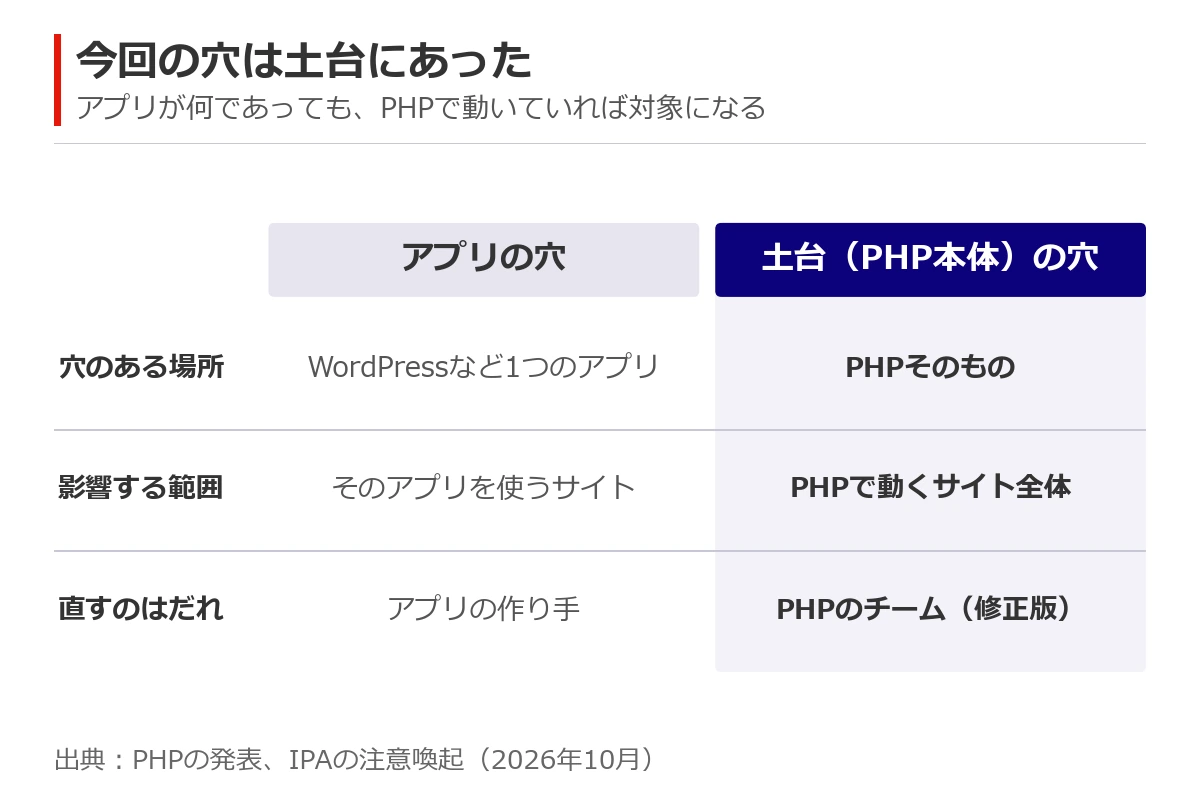
そこが今回の大事なところで、穴があったのはPHPの本体なんだ。
だからWordPressを使っていても、自分で作ったサイトでも、ページの処理にPHPを使っていれば対象になるよ。
どういう仕組みの穴なの?
1つは、片付けたはずのメモリ(作業用の記憶の場所)を、次の頼みごとの処理が使ってしまうことがある問題。
頼みごとっていうのは、ページを見たいという要求のことね。
もう1つは、メモリが足りなくなって処理が途中で止まったときの問題。作りかけのデータを、後片付けの処理が使ってしまうことがあるんだ。
どちらも、そこにつけ込まれると外からプログラムを動かされるおそれがある、と開発チームは説明してるんだ。
修正版が出るまで直す手段がなかった
見つかったなら、すぐに直せばいいんじゃない?
直した版、つまり修正版を出すのは、PHPを作っているチームなんだ。
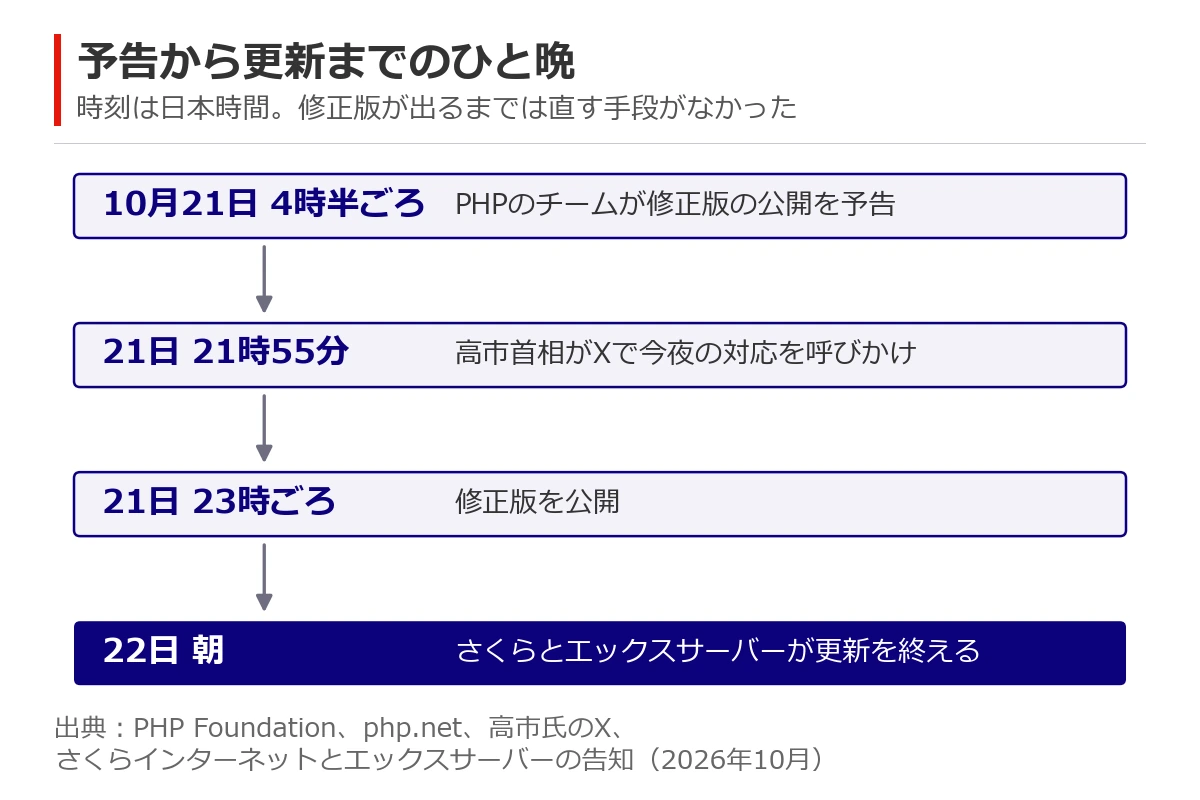
開発チームは日本時間の10月21日早朝に、その日の午後11時に修正版を出すと予告したよ。
予告から公開までのあいだは、どうしていたの?
運営する側にとっては、直す手段がまだない時間だった。
だから、いったんサービスを止めて守るか、午後11時を待って夜のうちに更新するかを選ぶことになったんだ。
国の側からは、何か呼びかけがあったの?
高市首相が午後9時55分に、本人のXアカウントで、その夜のうちの対応を「大至急のお願い」として呼びかけたんだ。
PHPを使っているかを確かめて、修正版をすぐ当てる準備をすること。難しければ、サイトを一時的に止めることも有効な手の一つだと書いてるよ。
公開は、はじめから21日の予定だったの?
最初は22日の予定だったんだ。
ところが公開の前に、識別番号が誤った深刻度つきで出回ってしまった。それを受けて1日早めたと、PHPを支える団体は説明してるよ。
レンタルサーバーの会社が朝までにPHPを更新した
自分のサイトを持っている人は、みんな自分で直したの?
レンタルサーバーを借りている場合は、サーバーの会社がPHPを更新したところもあるよ。
さくらインターネットは21日午後11時から22日午前6時30分まで、緊急メンテナンスでPHPを更新したんだ。
エックスサーバーは、念のため公式サイトと管理画面を一時止めた。
22日午前6時45分の時点で、PHP 8.2から8.5の修正を対象のすべてのサーバーに当て終えたと告知してるよ。
古い版を使っている人はどうなるの?
PHP 8.1までの古い版は、開発チームの更新の対象から外れてるんだ。
今回は深刻だから最小限の直しは出したけど、IPAは新しい版へ移ることをすすめてるよ。
攻撃は、もう起きているのかしら。
アメリカの政府機関CISAは、公表の時点で悪用を観測していないとしてる。でも、ネット企業Cloudflareの技術責任者は、攻撃の兆しが出始めたとXに書き込んでるんだ。
22日の時点では、どちらとも言い切れないよ。
まとめ
- PHPはサイトの側で動く言語で、言語が分かったサイトの69.3%が使っている(W3Techs、2026年10月22日時点)
- 見つかった2つの脆弱性はPHPの本体にあり、深刻度は9.2の「緊急」
- 悪用されると、ログインなしで外からサイトの側のプログラムを動かされるおそれがある
- 修正版は日本時間10月21日午後11時ごろに公開され、さくらインターネットやエックスサーバーは22日の朝までに更新した
- 悪用の状況は、観測なしとする機関と、攻撃の兆しを報告する企業に分かれている
今回の穴は、アプリではなくPHPの本体にありました。そのためWordPressでも自作でも、PHPで動くものは同じ修正版を待つことになったのです。
直す手段が出るのは、その夜の午後11時と予告されていました。だから運営する側は、止めて守るか、夜のうちに直すかを一斉に迫られたのです。
アプリに穴がなくても情報が漏れる?NICTが警告するA2B攻撃はサーバーを直接狙う
スマホで通販のアプリを開くと、自分の名前や届け先、これまでの注文がすぐに出てきます。けれども、そうした情報の多くはスマホの中ではなく、ネットの向こうにある別のコンピューターに置かれています。情報通信研究機構(NICT)は […]

この記事の内容は、PHPの発表(2026年10月21日、協定世界時)によります。IPAとJPCERT/CCの注意喚起(10月22日)も参照しました。
各社の対応はさくらインターネットとエックスサーバーの告知によります。首相の呼びかけは本人のXの投稿、利用の割合はW3Techsの調査(10月22日時点)です。