
【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」|2026年|NICT-情報通信研究機構
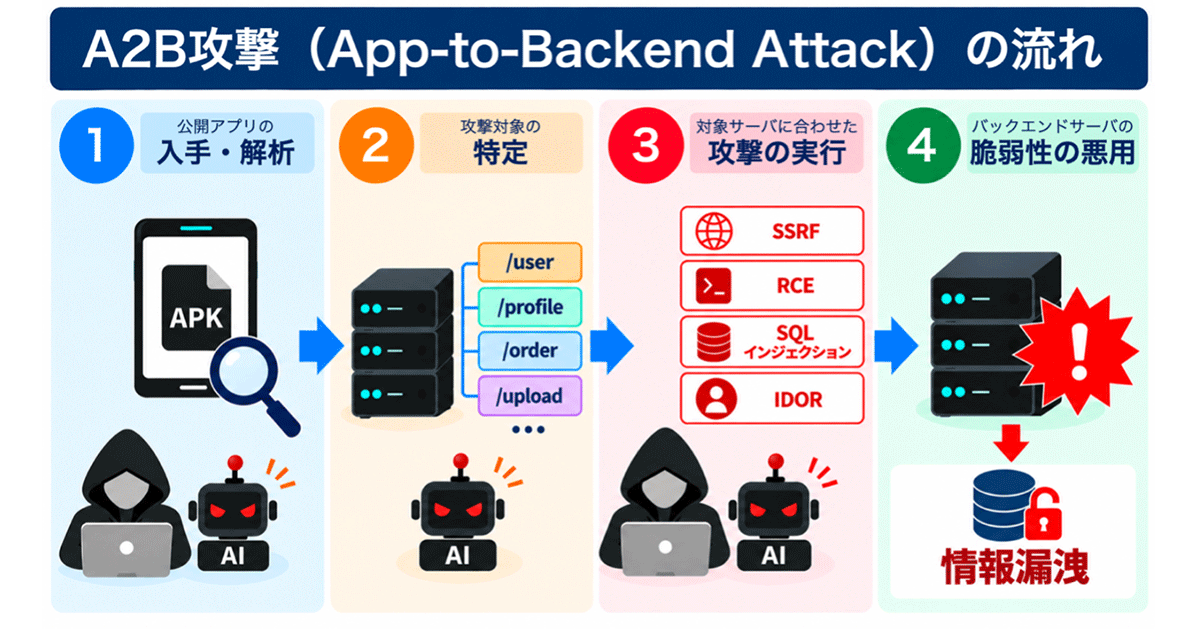
国立研究開発法人情報通信研究機構(NICT(エヌアイシーティー)、理事長: 大野 英男)の脅威情報分析チームLETTICE(レティス)は、国内で相次ぐ情報漏えい事案の原因の一つとして、一般に公開されているAndroidアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバを攻撃する手法を特定しました。
スマホで通販のアプリを開くと、自分の名前や届け先、これまでの注文がすぐに出てきます。けれども、そうした情報の多くはスマホの中ではなく、ネットの向こうにある別のコンピューターに置かれています。
情報通信研究機構(NICT)は2026年10月13日、公開アプリを読み解いて裏側を狙うA2B攻撃に注意を呼びかけました。国内で相次ぐ情報漏えいの原因の一つとして、NICTが確かめた攻撃です。
A2Bは「App-to-Backend」の略で、アプリから裏側へ、という意味です。
NICTによれば、アプリそのものに欠陥がなくても、個人情報が漏れるおそれがあります。では、アプリに欠陥がないのに、なぜ情報が漏れるのでしょうか。
アプリはAPIでサーバーに頼みごとをする
多くのアプリは、手元のスマホだけで仕事を終えていません。ログインの確認や会員の情報の管理は、ネットの向こうのサーバーと呼ばれるコンピューターが受け持っています。
アプリとサーバーのあいだで情報をやり取りする決まりごとが、APIです。アプリはAPIを通して「この人の注文の履歴をください」と頼み、サーバーが答えを返します。
たとえるなら、アプリはレストランで客に配る注文用紙で、サーバーは厨房のようなものです。配られた用紙には自分の席の番号が最初から刷ってあり、客が選べるのはメニューの品だけです。
ところが書き方は誰でも分かるので、白い紙に同じ書き方をまねれば、ほかの席の番号も書けてしまいます。厨房がその紙をうのみにすると、ほかの席の客が何を頼んだかまで教えてしまうのです。
ただし本物の厨房は客の顔を見られますが、サーバーに届くのは文字だけです。
ストアのアプリにはサーバーへの頼み方が書いてある
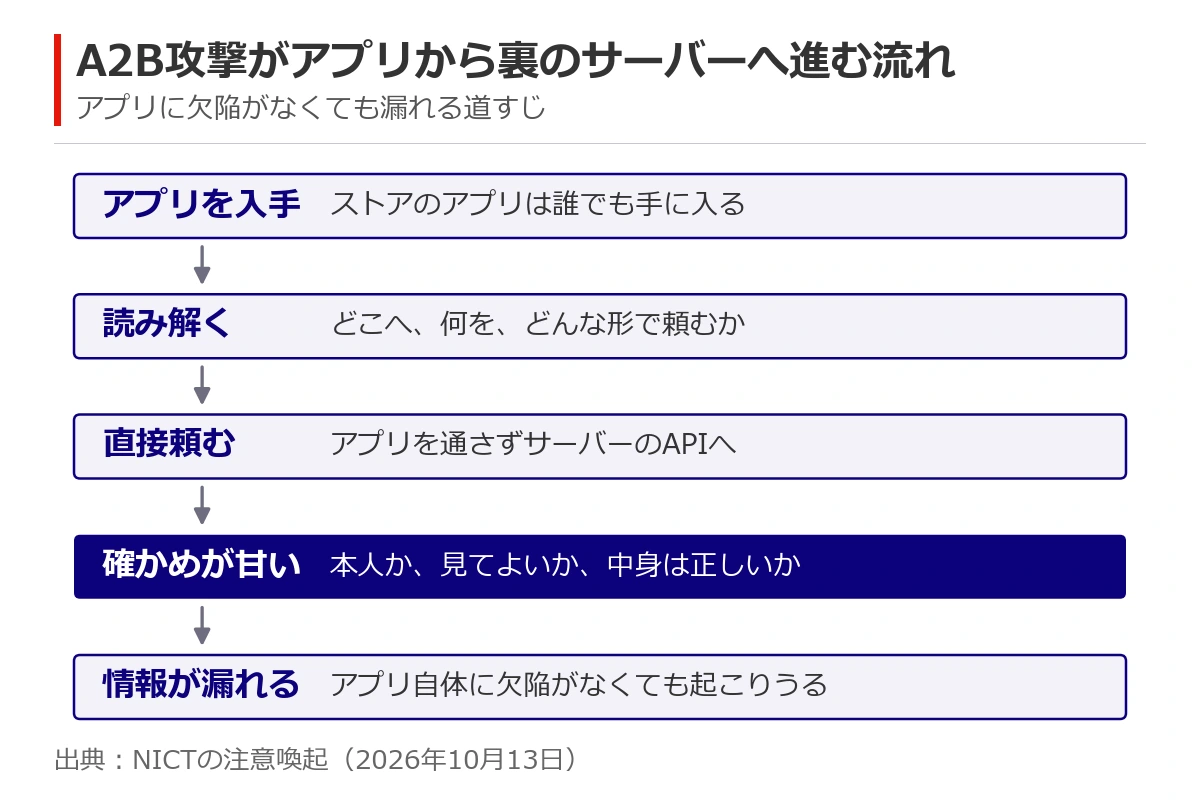
NICTが今回確かめたA2B攻撃は、Google Playの日本向けAndroidアプリを手に入れることから始まりました。攻撃者はそのプログラムを読み解き、サーバーへの頼み方を調べました。
つまり、どこへ、何を、どんな形で頼めば、何が返ってくるかが分かるのです。
ストアのアプリは誰でも入手できるので、読み解かれること自体を完全に防ぐのは難しい、とNICTは書いています。
しかも最近は、AIを使ってプログラムを読み解いたり、弱点を探したりする作業がはかどるようになりました。そのため、A2B攻撃がより多くのシステムに広がるおそれがある、とNICTは注意を促しています。
A2B攻撃はアプリを通さずサーバーへ直接頼む
頼み方が分かれば、攻撃者はアプリを使う必要がありません。アプリを通さず、APIへ直接頼みを送れるからです。
注文用紙のたとえで言えば、白い紙に用紙の書き方をまねて、厨房へ直接出すようなものです。用紙に刷ってあった席の番号のような、アプリの中の決まりは、このとき一度も働きません。
A2B攻撃はサーバーの確かめ漏れから他人の情報を抜く
A2B攻撃で主に狙われた弱点は、4種類ありました。どれも、届いた頼みをサーバーがきちんと確かめていないところに生まれます。
たとえば、自分の情報を取り出す頼みの中の会員番号を書き換えるだけで、他人の情報が返ってくる作りがあります。こうしたサーバーは、ログインした本人かどうかは確かめていても、その番号の情報をその人が見てよいかを確かめていません。
この「見てよいか」の確かめを、認可と呼びます。会員番号が推測しやすい並びだと、書き換えをくり返して大量の情報を抜かれるおそれもあります。
残りの弱点は、頼みに紛れ込ませた中身によって、サーバーに意図しない通信をさせたり、命令を実行させたりするものです。アプリ自体に欠陥がなくても、サーバー側の確かめに不備があれば個人情報は漏れうる、とNICTは結論づけました。
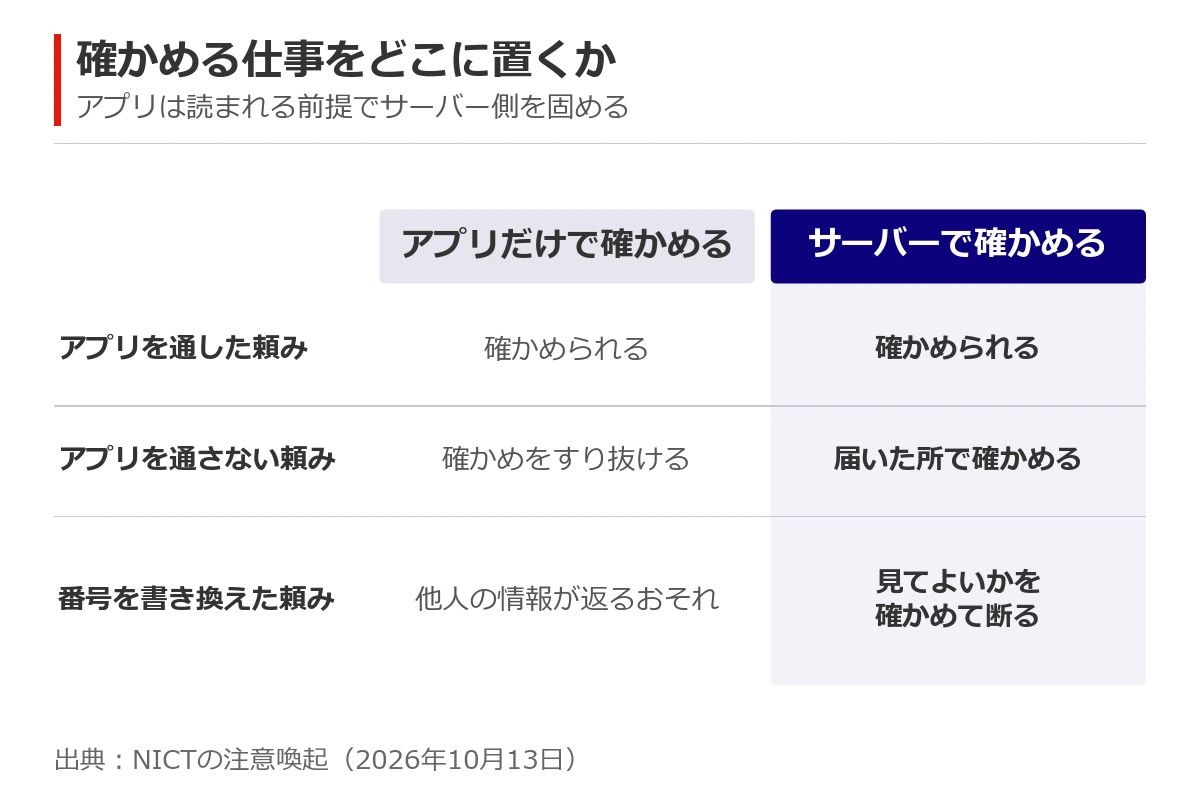
アプリは読まれる前提で確かめはサーバー側に置く
NICTは、アプリの作りやAPIの決まりごとを知られても、サーバーが安全でいられるように作ることが大事だとしています。
そのために、本人かどうか、見てよいか(認可)、送られた中身が正しいかを、サーバーの側で確かめるよう求めています。また同じ問題は、iPhoneのアプリやウェブのサービスのサーバーでも起こりうると付け加えました。
まとめ
- NICTは2026年10月13日、公開アプリを読み解いて裏のサーバーを狙うA2B攻撃に注意を呼びかけた
- アプリの中には、サーバーへの頼み方(どこへ、何を、どんな形で頼むか)が入っている
- A2B攻撃では、アプリを通さず、その頼み方でサーバーへ直接頼む
- 主に狙われた弱点は4種類で、どれもサーバーが届いた頼みを確かめていないところにある
- アプリが読まれるのは完全には防げないので、本人か、見てよいか(認可)、中身は正しいかをサーバーで確かめる
アプリは配った時点で、だれの手元でも中身を読み解かれうる状態になります。だからAPIへの頼みは、アプリから来たとは限らないものとして扱う必要があります。
A2B攻撃は、手元のアプリに任せていた確かめと、サーバーが本当に確かめている範囲との差を突いていました。
この記事の内容は、NICTが2026年10月13日に公開した報道発表、注意喚起の本文、詳しい資料(PDF)によります。注意喚起は、NICTの脅威情報分析チームLETTICEがまとめたものです。