

2026年9月、タイムズカーの運営会社は、会員の情報が漏れたと発表しました。
そのとき運営会社は「パスワードは復元できない形式で保管」していたと説明しています。
では、元のパスワードを持たないサービスは、ログインのたびに何を比べているのでしょうか。こうした仕組みに広く使われるのが、ハッシュです。
タイムズカーで漏れた免許証画像、パスワードのように元に戻せない形にできないのはなぜ?
アプリやサイトに会員登録するとき、パスワードを決めたり、書類の写真を送ったりします。カーシェアのタイムズカーでも、入会のときに免許証の写しを出します。2026年9月、タイムズカーを運営するパーク24グループは、不正アクセ […]

ハッシュは、データを決まった長さの値に縮める処理
「復元できない形式」で持つって、どういうことなの?
元に戻せないなら、使うときに困りそうだけど。
サービスが、元のパスワードを持たずに済ませる方法があるんだ。
持っていなければ、盗まれてもパスワードがそのまま漏れることはないよね。
その保管のしかたの1つが、ハッシュなんだ。ハッシュは、文字や画像などのデータを入れると、決まった長さの数の並びを返す処理なんだ。
処理の手順をハッシュ関数、出てきた並びをハッシュ値って呼ぶよ。
米国の標準化機関NISTは、よく使われる方式を規格にまとめてる。
その1つのSHA-256だと、ハッシュ値はいつも256ビットなんだ。
256ビットって、どのくらいの長さなの?
0と1を256個並べた長さだよ。
ふだんは0から9とaからfの16種類(16進数)で書くから、64けたの並びになるんだ。
長い文書を入れたら、そのぶん並びも長くなりそうね。
それが、入れるのが1字でも長い文書でも、出てくる長さは同じなんだ。
本の要約みたいに聞こえるけど、要約と違って、ハッシュ値を読んでも元の中身は分からないんだよ。
このハッシュには、パスワードを守るのに役立つ性質が3つあるんだ。
同じデータからは、いつも同じハッシュ値が出る
1つめは、同じものを入れれば、何度やっても同じハッシュ値が出ること。
手順が決まっていて、途中ででたらめな数を混ぜないからなんだ。
同じ人の指紋が、いつ取っても同じ形をしてるのと似てるわね。
そんな感じ。ただハッシュ値は人から取るんじゃなくて、どのコンピューターで求めても同じ値が出るんだ。
1文字変えるだけで、ハッシュ値はまったく別になる
2つめは、中身を少しでも変えると、ハッシュ値が大きく変わること。
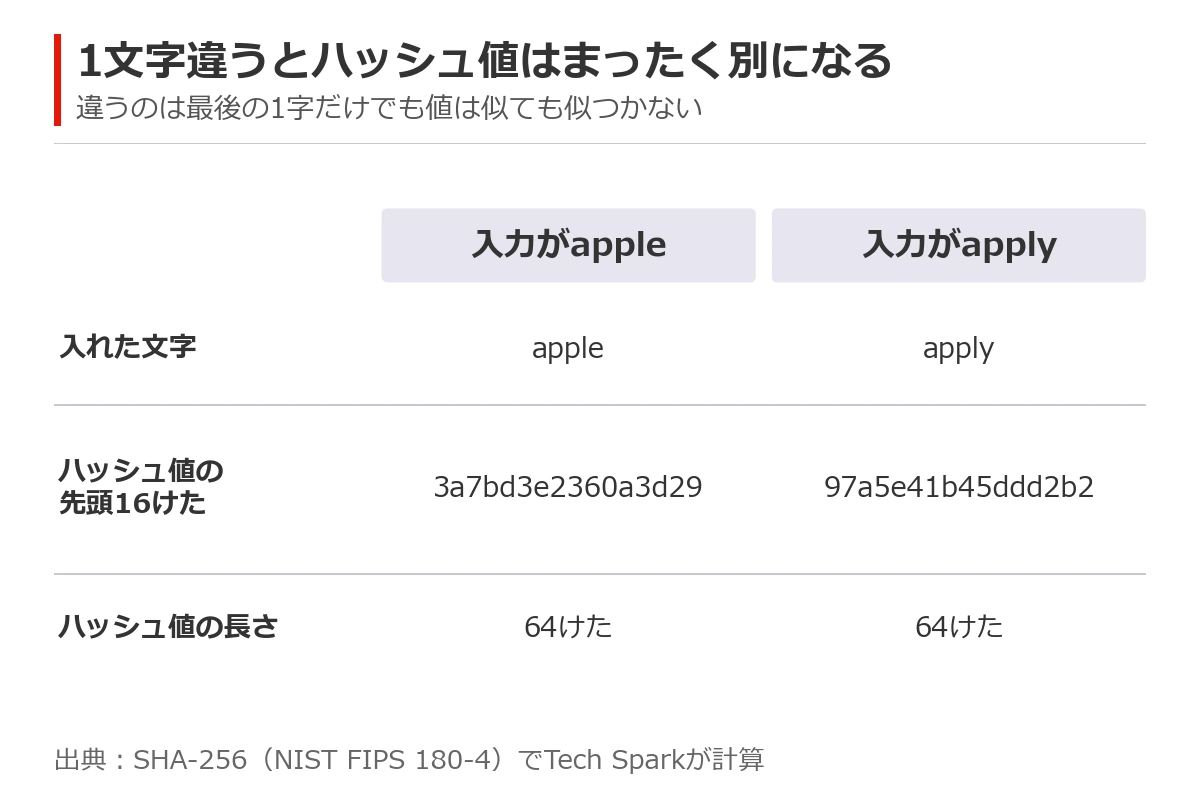
英単語のappleとapplyで比べてみようか。
最後の1字しか違わないんだから、値もちょっと違うだけじゃないの?
ところがSHA-256にかけると、64けたの値は似ても似つかない並びになるんだ。
NISTの規格も、どこか変えれば、ほぼ確実に別の値が出ると書いてるよ。
ハッシュ値から、元のデータを求めることはできない
3つめは、ハッシュ値だけを渡されても、元のデータを求められないこと。
ある値になるデータを探し出すのは現実的でない、という点を、NISTは安全の理由に挙げてるんだ。
混ぜた絵の具を、元の2色に分け直せないのと同じね。
近いね。ただ絵の具は、少し色を足せば少しだけ色が変わるよね。
ハッシュ値は、さっきのappleとapplyみたいに、まるで別の並びになるんだ。
それに「求められない」は、見込みがゼロという意味じゃないんだ。
いまのコンピューターで試しても、終わるまでに途方もない時間がかかる、という意味だよ。
情報処理推進機構(IPA)の報告書の言葉だと、「元の情報を逆算できない(ほとんど不可能)」となるんだ。
パスワードは、ハッシュ値だけを持っていれば確かめられる
でも元のパスワードを持ってないのに、どうやって合ってるか確かめるの?
3つの性質がそろえば、元のパスワードを持たなくていいんだ。
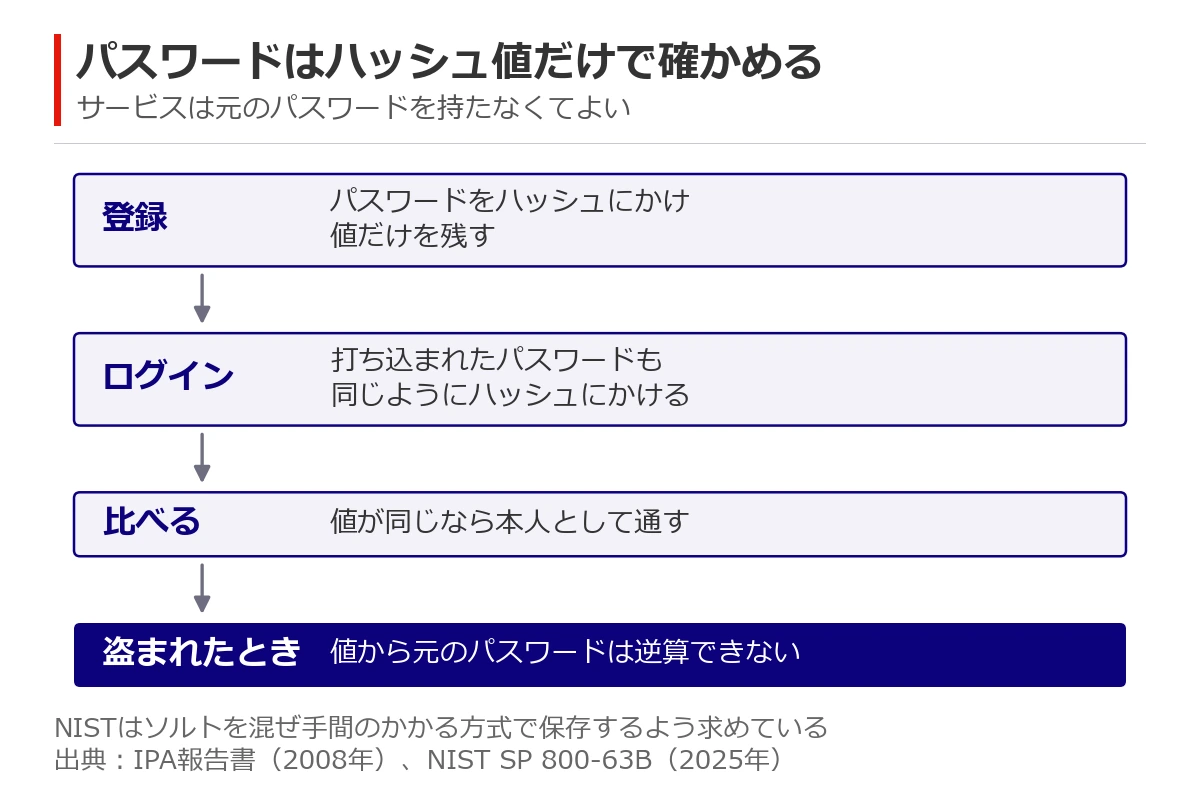
登録のときにパスワードをハッシュにかけて、ハッシュ値だけを残しておく。
ログインのときは、打ち込まれたパスワードも同じように処理して、残した値と比べるんだよ。
パスワードそのものじゃなくて、出てきた値どうしを比べてるのね。
そう。同じパスワードなら同じ値が出るから、正しい人はきちんと通る。
1字でも違えば値はまったく別だから、惜しい間違いも通さないんだ。
残した値が盗まれたら、どうなるの?
そこから元のパスワードを逆に計算することはできないんだ。
IPAの報告書も、データベースにパスワード自身ではなくハッシュ値を置く形を例に挙げてるよ。
NISTはパスワードにソルトを混ぜて手間をかけるよう求めている
ただ、同じ入力から同じ値が出る性質は、守る側の弱みにもなるんだ。
盗んだ側が、ありそうな言葉をハッシュにかけて、値を比べられるからね。
てっきり、ハッシュ値になっていれば盗まれても安心だと思ってたわ。
そこでNISTの指針(SP 800-63B)は、パスワードにソルトを混ぜてからハッシュにかけるよう求めてるんだ。
ソルトは英語で「塩」の意味で、パスワードに加える32ビット以上の値だよ。
塩を混ぜると、何が変わるの?
ソルトは、アカウントどうしでなるべく重ならないように選ぶんだ。
だから同じパスワードの人がいても、保存される値はふつう別々になるんだよ。
同じカレーでも、家ごとに隠し味が違えば、味は家ごとに変わるよね。
ただ隠し味と違って、ソルトはハッシュ値と一緒に保存しておくんだ。ログインのときも、同じソルトを混ぜて比べるよ。
それなら盗んだ側は、みんなの分をまとめて試せないわね。
そのとおり。人ごとに値が変わるからね。
さらに指針は、わざと手間のかかる方式を使うよう求めてるよ。
わざと手間をかけるなんて、不思議ね。
ねらいは、推測を1回試すごとの負担を重くすることなんだ。
機械が速くなるのに合わせて、手間も上げていくよう書かれてるよ。
暗号に使う曲線の式も、種のハッシュ値をもとに決めている
ハッシュは、パスワードのほかにも暗号の部品として広く使われてるんだ。
たとえばNISTが電子署名などの暗号用に定めた曲線の式には、ハッシュを使って作ったものがあるよ。
式をハッシュで作るって、どうやるの?
種と呼ぶ数をハッシュにかけて、出てきた値をもとに係数、つまり式に入る数を決めるんだ。
種も一緒に公開すれば、だれでも同じ計算をたどって、式の数がその方法で作られたと確かめられるよ。
さっきは弱みになった性質が、ここでは役に立つのね。
そう、同じ入力から同じ値が出るから、確かめる道具になるんだ。
問題と答えを一緒に配れば、だれでも検算できるのと似てるね。ただこの確かめ方では、式の数がその種から出たことまでしか分からないんだ。
その種そのものがどこから来たのかを突き止めた話は、下の記事で扱ってるよ。
暗号の規格にある謎の数字はどこから?AnthropicのAIが特定
Anthropicは2026年10月16日、社内の研究用Claudeが暗号の謎の数字を突き止めたと発表しました。この数字は、作った側が自分だけ破れるように選んだのではと、長く疑われてきました。先に言うと、暗号が破られたわ […]
まとめ
- ハッシュは、どんな長さのデータからも決まった長さのハッシュ値を作る処理
- 同じデータからは、いつも同じハッシュ値が出る
- 1文字変えるだけで、ハッシュ値はまったく別になる
- ハッシュ値から元のデータは求められない
- パスワードはハッシュ値だけを保存し、ログインのたびにハッシュにかけ直して比べる
- NISTはソルトを混ぜ、手間のかかる方式で保存するよう求めている
ログインのときにサービスは、パスワードそのものではなくハッシュ値を比べています。同じ入力なら同じ値が出るので照合でき、少しの違いで値が変わるので間違いは通りません。
そして値から元のパスワードを逆に求められません。
さらにソルトと手間のかかる方式で推測もしにくくしてあるので、値が漏れても中身はすぐには分からないのです。
この記事の説明は、NISTの規格FIPS 180-4と指針SP 800-63B(第4版)によります。曲線の式の決め方の出典は、NISTのSP 800-186です。
パスワードの保管の例はIPAの報告書、タイムズカーの件はパーク24の発表によります。